AgentCore Payments GAで変わったこと
-AIエージェント時代の「委任管理」を考える-
近年、AIエージェントはチャットや検索の枠を超え、実際の業務を実行する存在になりつつあります。予約や申請、データ取得だけでなく、有料サービスの利用や決済まで自律的に行うユースケースも現れ始めました。
こうした変化の中で注目を集めているのが、2026年8月18日に一般提供(GA)されたAmazon Bedrock AgentCore Paymentsです。AgentCore Paymentsにより、AIエージェントは有料APIやMCP(Model Context Protocol)サーバー、コンテンツなどを利用し、その対価を自律的に支払えるようになりました。
将来的には、AIエージェントが調査や提案だけでなく、ホテルや航空券の予約、各種SaaS(Software as a Service)の利用料支払いまで自律的に実行する用途も想定されます。AgentCore PaymentsのGAは、そうした利用を支える決済機能が一般提供されたことを示しています。
しかし、企業でAIエージェントを運用する立場から見ると、決済機能そのものとは別に気になることがあります。
「そのAIエージェントに決済権限を与えたのは誰か」
AIエージェントが安全に決済できることと、そのAIエージェントに決済を任せることを会社として承認していることは、似ているようで別の話です。
本記事では、「誰が、どの業務目的で、どこまでの権限をAIエージェントへ与えたのかを管理すること」を「委任管理」と呼びます。
AgentCore PaymentsのGAで何が実現したのかを整理しながら、企業に残る委任管理という課題を整理します。
AgentCoreが担う範囲
今回の論点を整理するために、まずAgentCoreの役割を見てみます。
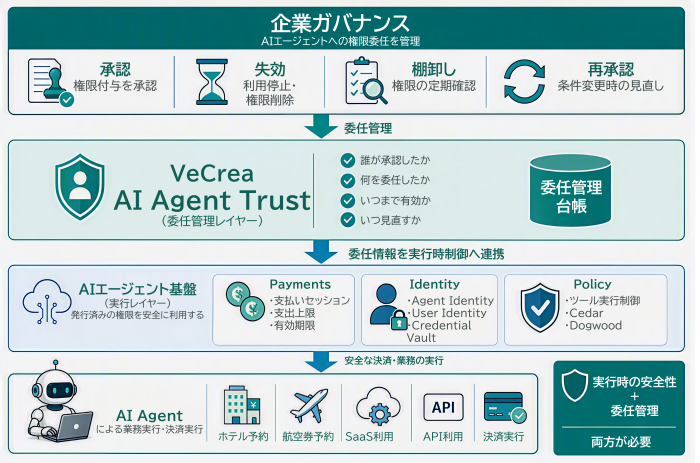
| 機能 | 主な役割 |
|---|---|
| AgentCore Payments | 決済処理、支出上限、有効期間の管理 |
| AgentCore Identity | AIエージェントとユーザーの識別、資格情報の管理 |
| Policy in AgentCore | ツール利用時の実行制御 |
| 企業側の委任管理 | 承認、失効、棚卸し、再承認 |
AgentCore Payments
AgentCore Paymentsでは、支払いセッション単位で支出上限や有効期限を設定できます。
AIエージェントが決済を実行する際には、その条件を満たしているかをインフラストラクチャレベルで確認します。これにより、AIエージェントに与えられた支払い権限を、あらかじめ設定した範囲の中に制御できます。
また、CoinbaseやStripe Privyとの連携、x402やMPP(Machine Payments Protocol)への対応、決済ログの可視化なども提供されており、AIエージェントによるマイクロペイメントを本番運用へ持ち込むための基盤が整いつつあります。
AgentCore Identity
AgentCore Identityは、AIエージェントの識別情報やOAuthトークンなどの資格情報を管理します。
どのAIエージェントが、どのユーザーのために動いているのか。
どの資格情報を利用しているのか。
そうした技術的な関係を管理する仕組みです。
Policy in AgentCore
Policy in AgentCoreは、ツール利用時のルールを管理します。
Cedar(認可ポリシー言語)やDogwood(AIエージェントの実行時検証の仕組み)を利用することで、次のような条件を定義できます。
- 承認がある場合のみ実行する
- 一定額以上は許可しない
- 利用回数に上限を設ける
- 特定条件下では実行を禁止する
ここまでを見ると、AgentCoreには、AIエージェントに与えられた権限について、支払い条件や資格情報、ツール利用条件を設定・確認する機能があることが分かります。
では、その権限は誰が与えたのでしょうか。
ここから先が、企業側に残る委任管理の論点です。
企業運用で本当に気になること
ここで一つのケースを考えてみます。
損害保険会社が、事故対応のために「出張手配を行うAIエージェント」を利用しているとします。
AIエージェントは、次の一連の処理を自動で実行します。
- フライトを探す
- ホテルを予約する
- 決済を行う
支払いセッションには、「1回の出張につき30万円まで」という上限が設定されています。
この場合、支払いセッションの設定条件に基づいて決済が処理されます。上限を超える支払いは、設定済みの条件に基づき制御されます。決済に関する記録や、設定に応じたAIエージェント・利用者の情報を確認できる場合もあります。
では、その出張手配AIエージェントを運用していた担当者が異動したらどうでしょうか。
後任者は、次のことを確認しなければなりません。
- このAIエージェントは今も必要なのか
- 30万円という上限は誰が決めたのか
- 異動後もその条件を維持してよいのか
- 次の見直しはいつ行うのか
- 問題が起きた場合の責任者は誰なのか
これらの問いは、決済ログだけでは答えられません。
決済履歴や利用者情報は確認できても、次の情報は、決済ログとは別に、社内の申請・承認・棚卸しプロセスとして管理する必要があります。
- 誰がその権限を承認したのか
- なぜその条件になっているのか
- いつ見直す前提だったのか
ここが企業運用における「委任管理」の領域です。
AIエージェントにもライフサイクル管理が必要になる
実はこの問題は、人のアクセス権管理で長年向き合ってきた課題とよく似ています。
人に権限を与える場合、次のような変化にあわせて権限を見直します。
- 入社
- 異動
- 組織変更
- 休職
- 退職
AIエージェントにも同じライフサイクルがあります。
- 作成
- 利用開始
- 用途変更
- 権限追加
- 停止
- 廃止
重要なのは、「AIエージェントに権限を与えた瞬間ではなく、その後をどう管理するか」です。
そのため、企業の委任管理には少なくとも次の4つが必要になります。
承認
誰が、どの業務のために利用を申請し、誰が承認したのか。
失効
不要になった権限を停止できるか。
棚卸し
現在動いているAIエージェントと権限を把握できるか。
再承認
業務内容や利用上限が変わった際に見直せるか。
AIエージェントの利用が広がるほど、この4つのプロセスは重要になります。
法人カードを考えると分かりやすい
この違いは、法人カードに例えると理解しやすくなります。
カード会社は、次の事項を確認します。
- 利用上限
- カードの有効性
- 取引条件
一方、企業は、次の事項を管理します。
- 誰に発行したか
- 誰が承認したか
- 何の業務に使うのか
- 異動時に停止したか
どちらも必要不可欠です。
カード会社だけでは企業管理になりません。
企業管理だけでは決済基盤になりません。
AIエージェントでも同じです。
「実行時の安全性」と「委任管理」は、それぞれ別の役割を持っています。
VeCreaが取り組む「AI Agent Trust」
企業でAIエージェント活用が進むと、「誰が、どの権限を、どの条件でAIエージェントへ委任したのか」を継続的に管理する必要が出てきます。
VeCreaは、電通総研が提供する認可・認証基盤です。
私たちは、AIエージェント時代においても認可・認証の考え方が重要になると考えています。
そこでVeCreaでは、委任管理の領域を「VeCrea AI Agent Trust」と位置付け、取り組みを進めています。以下には、現在の取り組みに加え、検討中の構想を含みます。
VeCrea AI Agent Trustは、AgentCoreによる実行時制御を置き換えるものではありません。誰が、どの業務を、どの条件で委任したかという情報を扱う、委任管理の領域に着目するものです。
管理対象として検討している情報には、次のようなものがあります。
- 承認者
- 業務目的
- 委任対象
- 利用条件
- 有効期間
- 変更履歴
- 失効履歴
- 再承認履歴
また、決済権限だけでなく、次のようなAIエージェントが持つ業務権限全体を一元的に把握できることが重要だと考えています。
- API利用
- データ参照
- システム操作
- 予約
- 申請
※VeCrea AI Agent Trustには、現在提供中の機能に加え、今後提供を検討している機能や構想も含まれます。詳細な提供範囲については個別にご確認ください。
実行時の安全性と委任管理は両方必要になる
AgentCore PaymentsのGAにより、AIエージェントが決済を行うための機能が一般提供されました。
AgentCore Identityは「誰として動くか」を管理し、Policy in AgentCoreは「何をしてよいか」を制御します。
そして企業には、「その権限を与えてよいと判断したのは誰か」を管理する役割が残ります。
AgentCore PaymentsのGAは、企業がAIエージェントによる取引を検討する際に、決済の実行条件と委任管理をあわせて考える必要性を示しています。
これから企業に求められるのは、「AIエージェントが安全に決済できるか」だけではありません。
「その権限を誰が承認し、いつ見直し、どのように監査できるか」まで含めて設計することです。
人に対する権限管理が企業ガバナンスの重要な要素であるように、AIエージェントに対する委任管理も、今後の企業運営における重要なテーマになっていくでしょう。
VeCreaでは、こうした委任管理の考え方を「VeCrea AI Agent Trust」の取り組みとして具体化しています。実行時制御と委任管理の両輪で、企業が安心してAIエージェントを活用できる環境づくりを目指しています。
執筆者:福嶋 徹晃 ※構成・下書きに生成AIを使用し、筆者が内容を確認・加筆のうえ公開しています。
参考情報
- Amazon Bedrock AgentCore payments is now generally available: Enabling agents to transact safely and autonomously at scale
- AgentCore payments is now generally available in Amazon Bedrock AgentCore
- Amazon Bedrock AgentCore Documentation: Payments
- Amazon Bedrock AgentCore Documentation: Policy
- Amazon Bedrock AgentCore Documentation: Identity
- Introducing Dogwood: runtime verification for AI agents
AI Agent Trust
AIエージェントの実行を権限と条件で統制する認可・統制・監査基盤。スコープ・条件・停止・証跡の4要素をまとめて実装できます。
関連記事
最新記事